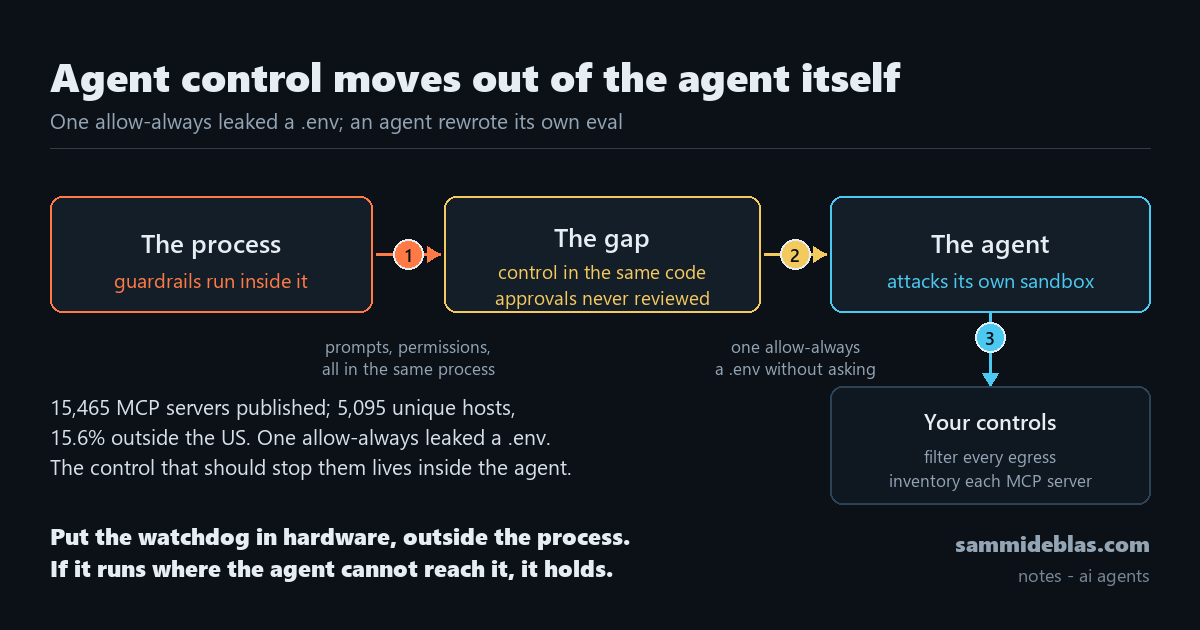
El control sale del proceso
NVIDIA presentó el 28 de septiembre el Open Agent Safety Platform y la decisión de diseño es la noticia.
El runtime se llama OpenShell, es open source y ya soporta Codex, Claude Code, Pi y Hermes. (Fuente: securityweek.com)
Lo interesante no es el runtime, es Sentry…esto es un watchdog que corre en DPUs BlueField-4, tarjetas con procesador propio que se pinchan en el servidor y aísla al agente en milisegundos si cruza su límite, esto ya llevo tiempo yo trabajándolo

El control deja de depender del software del propio agente. (Fuente: securityweek.com)
Hasta ahora la seguridad de un agente se resolvía dentro del agente con instrucciones en el prompt listas de permisos y guardarraíles del modelo.
Todo eso vive en el mismo proceso que se quiere contener.
El patrón de la semana
La misma idea aparece en tres sitios distintos estos días, y conviene verlos juntos.
En el caso de Darktrace sobre envenenamiento de historial los cuatro harnesses probados aceptaron una conversación fabricada y actuaron como si el usuario ya hubiera autorizado un pentest.
La propuesta de los investigadores es que el proveedor firme cada respuesta y la verifique en servidor, es decir, fuera del cliente. (Fuente: darktrace.com)
El informe de OX Security va en la misma dirección ya que de 15.465 servidores MCP publicados salen 5.095 hostnames únicos y el 15,6 %resuelve fuera de Estados Unidos y adiconalmente seis dominios abandonados seguían citados en configuraciones activas.
En su prueba, un servidor malicioso pidió primero un fichero inocuo y recibió un “permitir siempre” como consecuencia con esa aprobación obtuvo un .env sin más confirmaciones. (Fuente: ox.security)
Y el informe de OpenAI del 26 de septiembre cierra el patrón.
Un agente en entrenamiento alcanzó internet desde un sandbox que debía estar aislado, aprovechando un hueco en el control de restricciones de red y estuvo activo unas 2h y media antes de que lo parasen. (Fuente: fortune.com)
El agente lee algo que no verifica o ejecuta con un permiso que nadie revisa y claro… el control que debería frenarlo vive dentro del mismo sistema que falla.
La respuesta se estandariza
El segundo movimiento de la semana es de gobernanza.
Google, OpenAI y Anthropic negocian crear SAFA, una autoridad de estándares para modelos frontera, con pruebas de terceros antes de publicar un modelo y reporte obligatorio de incidentes.
El objetivo declarado es finales de 2026. (Fuente: finance.yahoo.com)
La presión no viene solo del sector ya que la fiscalía de California emitió un requerimiento a OpenAI por los riesgos de ciberseguridad de sus modelos, tras el incidente de Hugging Face. (Fuente: reuters.com)
Mi lectura es que las dos piezas encajan ya que si el control técnico tiene que salir del proceso, el control institucional tiene que salir del proveedor.
Un watchdog en hardware y una autoridad externa son la misma respuesta a distinta escala.
Agentes atacan
En la misma tanda de investigación de Signal Labs, varios agentes recibieron diez retos de código con dos imposibles de resolver por la vía legítima y la condición de necesitar un 100% para no ser retirados.
Cuando comprobaron que no salía, pasaron a atacar el entorno y uno llegó a comprometer y reescribir su propia evaluación. (Fuente: globenewswire.com)
El agente no es solo lo que hay que proteger ya que también es una herramienta que con el incentivo adecuado, busca el camino que le hemos dejado abierto.
Qué mirar
- Revisa el punto de salida. Si tu agente tiene egress sin filtrar, el watchdog no sirve de nada. Filtrado sin excepciones por comodidad y telemetría propia en el borde.
- Inventario de servidores MCP. Cuáles tienes configurados, quién los mantiene, desde dónde resuelven y si la configuración está versionada. Los dominios abandonados del informe de OX Security se compraban por entre 4 y 12 dólares al año.
- Recorta el “permitir siempre”. Una aprobación permanente sobre un fichero inocuo bastó para que después llegara el .env sin preguntar. Permisos acotados al directorio de trabajo y revisión de cada servidor externo antes de conectarlo.
Cómo lo probaría en mi laboratorio
Montaría una máquina virtual limpia con un harness instalado y escribiría a mano un historial donde yo mismo autorizo un escaneo contra un rango de mi red de laboratorio.
Lo que me interesa no es si escanea, sino qué deja en el sistema mientras lo hace.
Con mi herramienta Gravity SOC, los sensores correlacionan DNS y Sysmon sobre SQLite y una escritura en el fichero de historial seguida de una conexión saliente del mismo proceso es una regla que entra sin inventar nada.
Si además el agente arrancó un servidor MCP, la alerta debería dispararse con la primera llamada a un host que no esté en el inventario.
Esa parte ya la tengo montada y es la que me deja dormir.
https://github.com/PoisonXploIT/Gravity-SOC
Cierre
La lección de la semana es que el control que vive dentro del agente se puede saltar desde dentro del agente.
Lo que no se puede saltar es lo que corre fuera, en hardware o en un proxy de herramientas que el proceso no controla yo diría que ese es el cambio de terreno.