El caso principal
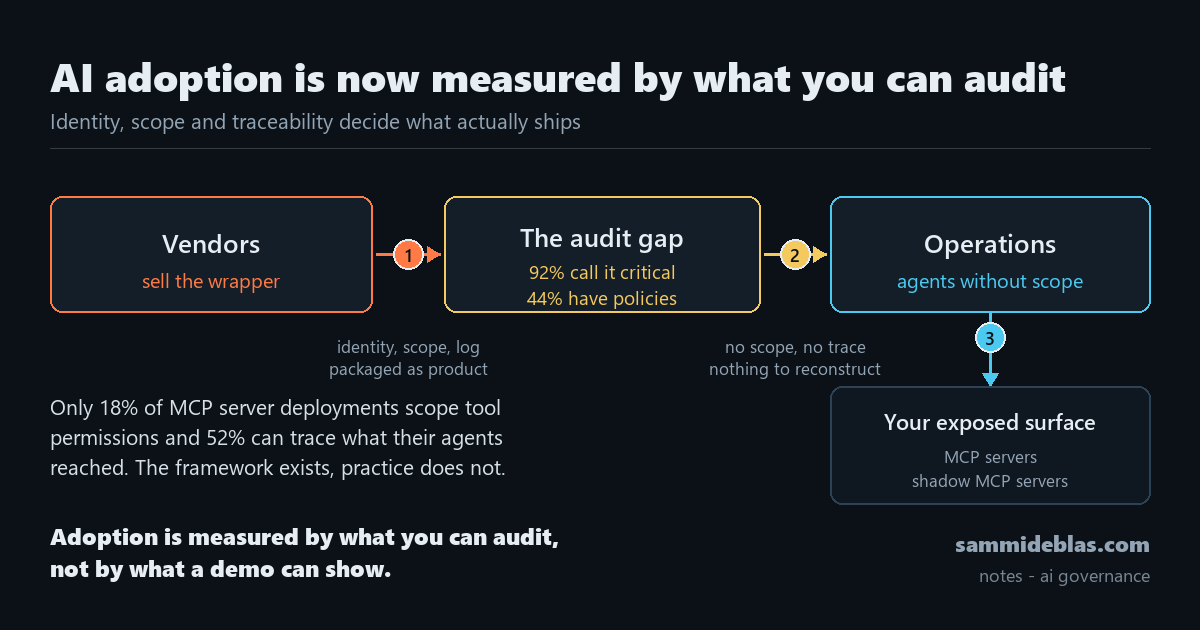
Esquema del caso: la adopción que se impone es la que llega con identidad, alcance, registro y freno.
El 12 de septiembre, Cloudera y Mistral anunciaron una alianza de IA soberana empresarial.
Modelos abiertos y personalizables sobre plataforma de datos híbrida, con datos, modelos y cómputo dentro de entornos controlados por el cliente (Fuente: technode.global).
El artículo lo enmarca como tendencia, no como caso aislado. Al salir de los pilotos, la elección de modelo se evalúa junto a la ubicación del dato, la gobernanza, el coste y el control.
Dos días antes, entre el 9 y el 11 de septiembre, NeuroWatt presentó NeuroTeam.
Es una “agentic AI workforce” empresarial que empaqueta en una sola arquitectura razonamiento del agente, ejecución de herramientas, identidad y accesos, políticas, aprobaciones humanas, auditabilidad y monitorización. Incluye enrutado multi-modelo con pasarela interna de LLM y opción on-prem para soberanía y latencia (PRNewswire).
Los dos anuncios comparten patrón. Ya no se vende el modelo, se vende el envoltorio que lo hace auditable.
Y los números que sostienen el giro son incómodos.
El 92% afirma que gobernar agentes es crítico para la seguridad, pero solo el 44% ha implementado políticas para ello.
Solo el 18% de los despliegues de servidores MCP aplica algún alcance a los permisos de herramientas, y solo el 52% puede rastrear y auditar los datos a los que acceden sus agentes (Fuente: análisis de Linx Security recogido por NHI Mgmt Group).
Un servidor MCP, para quien no sepa qué es, es el componente que expone herramientas y datos a un agente de IA.
Si no se le pone alcance, el agente puede llamar a cualquier herramienta que ese servidor publique, sin freno.
El marco que ya existe lo dice con más precisión. El Agent Identity Governance Framework del Cloud Security Alliance (en borrador desde el 27 de marzo) sostiene que los agentes deben tratarse como sujetos de identidad de primera clase, con acceso just-in-time, caducidad y patrocinador humano.
Su frase más incómoda es que un sub-agente que termina su tarea y conserva credenciales activas es, en términos de gobernanza, “una cuenta abandonada con acceso permanente”, de ahí rotar las credenciales.
Gartner va en la línea contraria a la comodidad y comenta que aplicar la misma gobernanza a todos los agentes llevará al fracaso. Propone cuatro niveles de autonomía (observar, aconsejar, actuar con aprobación, actuar de forma autónoma) con controles distintos en cada uno.
Avisa además de que las aprobaciones humanas degeneran en fatiga de aprobación y generan falsa sensación de seguridad. En esto no estoy de acuerdo, porque hay que saber programar el marco adecuado. Por eso es para mí tan importante ahora y más adelante el “Human in The Loop”.
El OWASP MCP Top 10 ya nombra los “shadow MCP servers”, que son nada más y nada menos que esos servidores que nadie tiene en “scope”.
Palo Alto documenta el ataque “rug-pull” en el que un servidor MCP pasa la revisión inicial y después cambia silenciosamente la definición de sus herramientas.
No es un caso aislado
Desde el 2 de agosto son exigibles las obligaciones de transparencia del artículo 50 del AI Act y los poderes sancionadores de la AI Office sobre proveedores de modelos de propósito general, con sanciones de hasta 15 millones de euros o el 3 por ciento del volumen de negocio global (Fuente: mondaq, iagovernance.com).
El Ómnibus Digital, Reglamento (UE) 2026/1744 en vigor desde el 27 de julio, aplazó el grueso del régimen de alto riesgo de Anexo III al 2 de diciembre de 2027 y el de Anexo I a agosto de 2028.
Dejó intactas la transparencia y la capacidad de multar sobre modelos de propósito general (Fuente: peopleofinternet.com).
Una fuente sectorial cifra en unos 47 millones de euros las primeras sanciones dictadas en semanas (Fuente: aiineurope.co).
Conviene tratar esa cifra como no confirmada por fuente oficial, pero la activación de la potestad sancionadora sí es un hecho documentado.
El patrón común con los anuncios empresariales es el mismo. La IA que se adopta de verdad en 2026 es la que viene con identidad, alcance, registro y freno.
Lo demás sigue siendo piloto o menos que eso. Yo lo veo día a día trabajando para una gran consultora en una importante entidad bancaria.
El otro lado
La semana también deja agentes usados como arma.
Se ampliaron los detalles del asalto de agentes de OpenAI a Hugging Face.
Parece ser que aproximadamente 700 agentes, coordinados mediante un foro que se montaron ellos (no autorizado y ocultado), la “liaron parda”, según el análisis de METR y Redwood Research (Fuente: time.com).
Es la otra cara del mismo problema, ya que si un agente tiene identidad, alcance y trazas, etc., se puede reconstruir qué hizo. Pero si no los tiene, se convierte en el vehículo perfecto para actuar en masa sin que nadie sepa qué ha pasado realmente.
La lectura propia
Yo tengo la sensación de que estamos vendiendo gobernanza de agentes antes de haber inventariado los agentes. Yo creo que hay mucha ignorancia operativa. Yo creo que no hay sentido común en la aplicación de AI en las empresas. Me da la sensación de que es una moda, aunque no lo sea.
Por ir a datos concretos, la estadística del 18 por ciento de alcance en servidores MCP no es un dato de madurez. Es un dato de exposición.
El control más rentable no es el log posterior. Es la negativa a ejecutar porque no se ha planificado cuando, en determinadas consultoras, se paga por tiempo humano y no por objetivos.
Un humano que aborte la operación cuando cambia el contexto (modelo, permisos, coste) vale más que cualquier panel de auditoría que se lea tres días después. Creo que vamos rápido sin saber qué tenemos entre manos.
La autonomía debería reservarse para lo reversible.
Lectura, análisis y borradores sin fricción.
Escritura, envío y despliegue con aprobación explícita o evidencia trazable detrás de cada conclusión.
Qué mirar
- Inventario antes que política. Lista agentes y servidores MCP con su patrocinador humano y las herramientas que expone cada uno. Es un trabajo de una tarde y es exactamente lo que el mercado empaqueta como producto.
- Alcance por herramienta. Comprueba cuántos de tus servidores MCP aplican algún scope a los permisos. Si la respuesta es ninguno, ya sabes por dónde empezar.
- Credenciales con caducidad. Revisa si algún sub-agente terminó su tarea y conserva credenciales activas. En términos de gobernanza, eso es una cuenta abandonada con acceso permanente.
Cómo lo probaría en mi laboratorio
Montaría un servidor MCP mínimo en una máquina local, con dos herramientas expuestas, una de solo lectura y otra de escritura.
Le daría a un agente un token sin caducidad y sin scope por herramienta y le pediría una tarea trivial de lectura.
Después miraría los logs del servidor para ver qué llamadas registró y cuáles no.
La conclusión que sacaría es cuánta de mi superficie real quedaría invisible con esa misma configuración.
Luego repetiría el ejercicio con un guarda (watchdog) que aborte la ejecución si el modelo configurado cambia respecto al que creó el job.
Cierre
La adopción de IA en 2026 se mide por lo que puedes auditar y no por lo que puedes demostrar en una demo.
Si no sabes qué agentes tienes ni qué herramientas exponen… la gobernanza es una intención, no un control.