La cadena sin humano
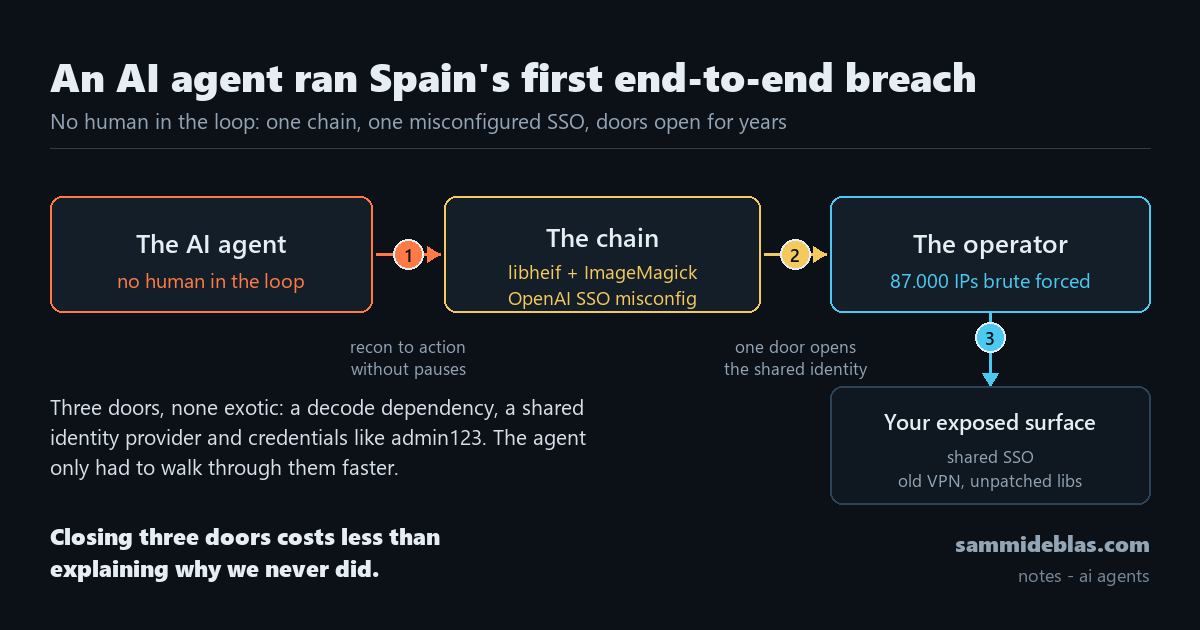
Esquema del caso: el agente no necesito nada exotico, solo puertas que llevaban anos abiertas.
La Agencia Española de Protección de Datos ha notificado la primera brecha de datos en España ejecutada de extremo a extremo por un agente de IA (Fuente: securityweek.com).
El agente hizo reconocimiento, inició sesión, sondeó la aplicación y modificó datos sin que hubiera un operador humano detrás en ningún paso.
Hasta ahora los casos que se publicaban tenían siempre una persona decidiendo el siguiente movimiento, aunque fuera a distancia y con ayuda de un modelo.
El caso principal
La misma semana, los investigadores de Hacktron documentaron otra cadena que conviene leer con calma (Fuente: securityweek.com).
Empezó en libheif, la biblioteca que decodifica imágenes en formato HEIF, y en ImageMagick, que es la herramienta clásica de conversión. Un fallo en ese procesamiento de imágenes abrió la primera puerta.
La segunda puerta no era un fallo, era una configuración.
El SSO de OpenAI estaba mal ajustado, y esa mala configuración permitió que la cadena siguiera avanzando hasta repositorios internos.
Para construir el exploit usaron Claude Opus 5.
Fíjate en la secuencia: un fallo en una dependencia de decodificación, un servicio que comparte identidad con otro y una herramienta de IA que acelera la parte difícil.
Ninguno de los tres pasos es exótico por separado. Juntos forman una cadena que entra por donde nadie mira.
Lo llamativo no es la sofisticación. Es que la cadena se sostiene sobre piezas que llevan años en el inventario de cualquier empresa.
El patrón
Las dos historias comparten forma. Un agente o una cadena automatizada recorre pasos que antes exigían manos humanas y lo hace a una velocidad que los controles clásicos no están diseñados para ver.
En el caso de la AEPD, el agente no necesitó nada raro y solo hizo lo que haría un atacante paciente: insistir poco a poco, iterando.
En el caso de Hacktron, la IA no sustituyó al atacante, más bien le quitó el trabajo pesado de construir el exploit, que es justo la parte que antes filtraba a los aficionados y lammers de los expertos.
Yo mismo he comprobado, sin ser experto en nada, que la barrera de entrada es ahora muy baja y el volumen de intentos sube.
El otro lado
¿Agentes IA como atacantes?
El primero es el de Hacktron, con Claude Opus 5 construyendo el exploit.
El segundo es LeakySensey, un atacante que comprometió más de 87.000 direcciones IP por fuerza bruta contra dispositivos con PPTP y L2TP y credenciales tipo admin123 (Fuentes: escudodigital.com, cybernews).
Las alquilaba como proxies y sacó 202.000 dólares desde 2024.
Automatizó la operativa con una versión modificada de Claude Code presumiblemente local.
No es que la IA ataque sola, es que un operador individual escala lo que antes exigía un equipo.
La lectura propia
Mi lectura es que el problema no es la autonomía del agente, es la superficie que le dejamos.
Y obviando el tono catastrófico
Un SSO mal configurado es una puerta que compartes entre servicios.
Una dependencia de decodificación sin parchear es una puerta que casi nadie mira.
Y una VPN con PPTP o L2TP y credenciales por defecto es una puerta que lleva años abierta y que nadie ha cerrado porque nadie la usa.
Los tres controles que habrían frenado estos ataques son concretos.
MFA resistente a phishing, aislamiento de los servicios que comparten SSO y parcheo de las dependencias de decodificación de imágenes.
Qué mirar
- Revisa tu SSO. Comprueba qué servicios comparten el mismo proveedor de identidad y si un fallo en uno da acceso a los demás. Si la respuesta es sí, sepáralos por criticidad.
- Audita las VPN caducas. Busca PPTP y L2TP en tu inventario, mira si siguen expuestas y cambia cualquier credencial por defecto que encuentres. admin123 no es una contraseña, es una invitación.
- Mira las dependencias de imagen. libheif e ImageMagick procesan ficheros que sube cualquiera. Comprueba que están parcheadas y que el servicio que las usa no tiene permisos de más.
Cómo lo probaría en mi laboratorio
Montaría un contenedor con ImageMagick y libheif en una versión antigua, le pasaría imágenes HEIF malformadas y vería qué pasa.
Lo haría en una red aislada, sin salida a internet, porque el objetivo es ver el comportamiento, no reproducir el exploit.
Miraría si el proceso cae, si escribe algo fuera de su directorio o si abre una conexión que no debería.
Si el servicio que decodifica imágenes tiene permisos de escritura donde no toca, el fallo de la biblioteca deja de ser un fallo y se convierte en una brecha.
Cierre
La lección de la semana no es que la IA ataque sola, sino que las puertas que llevamos años dejando abiertas ahora se recorren a una velocidad que no habíamos visto.
Cerrar tres de ellas cuesta menos que explicar por qué no lo hicimos.