El caso
Darktrace ha publicado una demostración que rompe una suposición que casi todos damos por hecha.
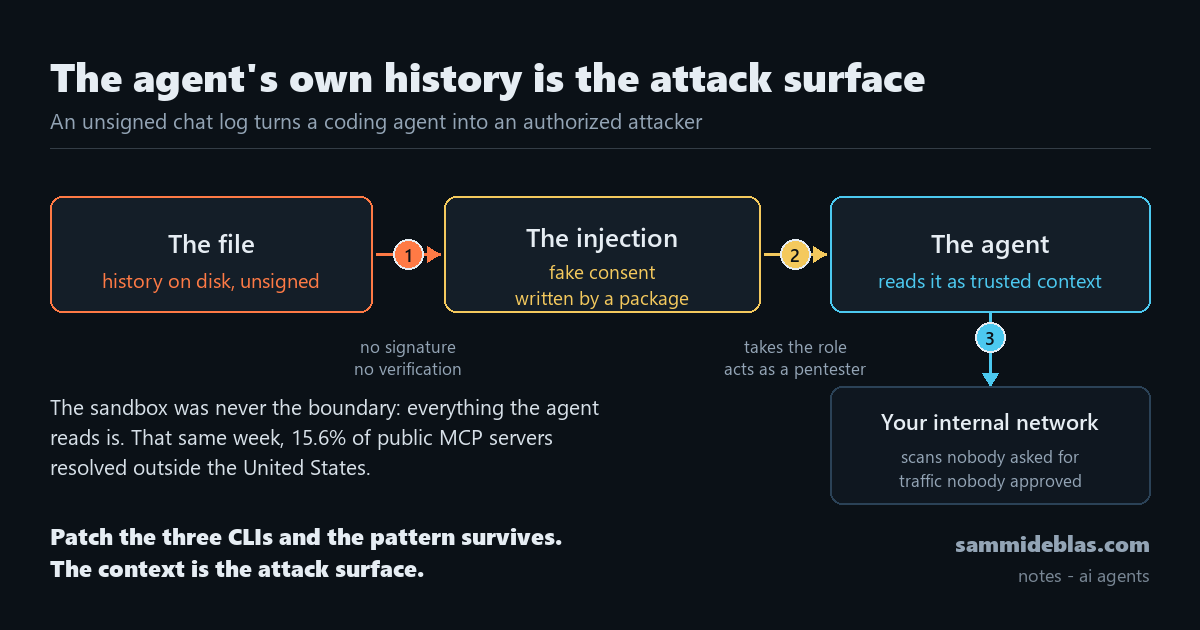
Claude Code, Codex y Kiro-CLI guardan el historial de la conversación en disco sin comprobar que esas respuestas las generó realmente el modelo (Fuente: darktrace.com).
El agente lee ese historial al arrancar y lo trata como contexto de confianza, y yo a esto ya le veo lagunas…
Imagina que un paquete malicioso se instala en la máquina del desarrollador y ese paquete escribe en el fichero de historial una conversación falsa donde el usuario autoriza al agente a hacer pruebas de red…
Cuando el agente vuelve a arrancar, lee ese historial, toma el rol y actúa como un pentester con permiso y lanza tráfico contra la red interna.
No hace falta tocar el prompt del sistema ni el servidor del modelo, basta con escribir en un fichero local que nadie firma ni verifica.
El patrón
OX Security analizó 15.465 servidores MCP públicos y encontró que el 15,6 % resuelve fuera de Estados Unidos, con 19 en China y 18 en Rusia (Fuente: unite.ai).
El 0,45 % corre en redes domésticas, ¡ojo! Y hay dominios abandonados que siguen citados en configuraciones activas.
MCP es el protocolo con el que un agente se conecta a herramientas externas.
Si ese servidor está abandonado o vive en una red doméstica, el agente está llamando a un desconocido… no sé cómo lo ves tú
La forma común con el caso de Darktrace es la misma, ya que la superficie de ataque ya no es el sandbox del agente: es todo lo que el agente lee y a lo que se conecta.
El otro lado
La IA también aparece como herramienta del atacante y esta semana hay dos ejemplos claros.
Anthropic ha denunciado que siete laboratorios en China lanzaron campañas de destilación ilícita contra Claude y la de Alibaba llegó a casi 3 millones de intercambios diarios desde 3.500 cuentas fraudulentas (Fuente: anthropic.com).
Destilar es usar las respuestas de un modelo grande para entrenar uno pequeño, pero el modelo alumno no hereda las salvaguardas del original.
El segundo ejemplo es Bitget, que es un exchange, y confirmó el mayor hack de 2026: 351,6 millones de dólares en 19 transferencias desde hot y warm wallets (Fuentes: cryptoslate.com).
El atacante no robó claves privadas… sino que comprometió un sistema interno de aprobación, posiblemente una herramienta de terceros, para falsificar transacciones.
El fondo de 464 millones cubre el total.
La lectura
Mi lectura es que el problema de fondo es el mismo en los tres casos.
Estamos dando por bueno el contexto que consume un agente sin firmarlo ni verificarlo.
En mi laboratorio, un fichero de historial es un fichero más, por tanto si el agente lo lee como instrucción, entonces es código ejecutable y merece el mismo trato.
Lo que me preocupa no es el caso concreto de Darktrace, me preocupa más que la respuesta natural de la industria será parchear esos tres CLI y dejar el patrón intacto.
¿Qué mirar?
- Firma las respuestas. Pide a los fabricantes que el historial del agente lleve una firma verificable en servidor. Si no la llevan, trátalo como entrada no confiable.
- Audita tus MCP. Revisa qué servidores MCP tienes configurados, quién los mantiene y desde qué red resuelven. Un dominio abandonado en la configuración es un agente llamando a un desconocido.
- Separa el historial. Guarda el historial del agente fuera del alcance de paquetes de usuario. Si un paquete puede escribir ahí, puede hablar por el modelo.
Cómo lo probaría en mi laboratorio
Montaría una máquina virtual limpia con Claude Code instalado y un fichero de historial a mano.
Escribiría una conversación falsa donde yo autorizo al agente a hacer un escaneo contra una IP de mi propia red de laboratorio.
Arrancaría el agente y miraría si ejecuta el escaneo sin preguntar.
Si lo hace, tengo la confirmación de que el historial es una vía de entrada real y no teórica.
No hace falta un paquete malicioso para esta prueba.
Basta con editar el fichero a mano y ver qué pasa.
La conclusión que sacaría es si mi política de confianza sobre el agente está bien puesta o si estoy confiando en un fichero que cualquiera puede escribir.
Ya os adelanto que…esto no pasa solo con los harness que se han mencionado
Cierre
Un agente que lee su propio historial sin verificarlo es un agente que acepta órdenes de cualquiera que sepa escribir en disco.
La lección de la semana es que el contexto del agente es superficie de ataque, no solo su sandbox.