El caso del proxy
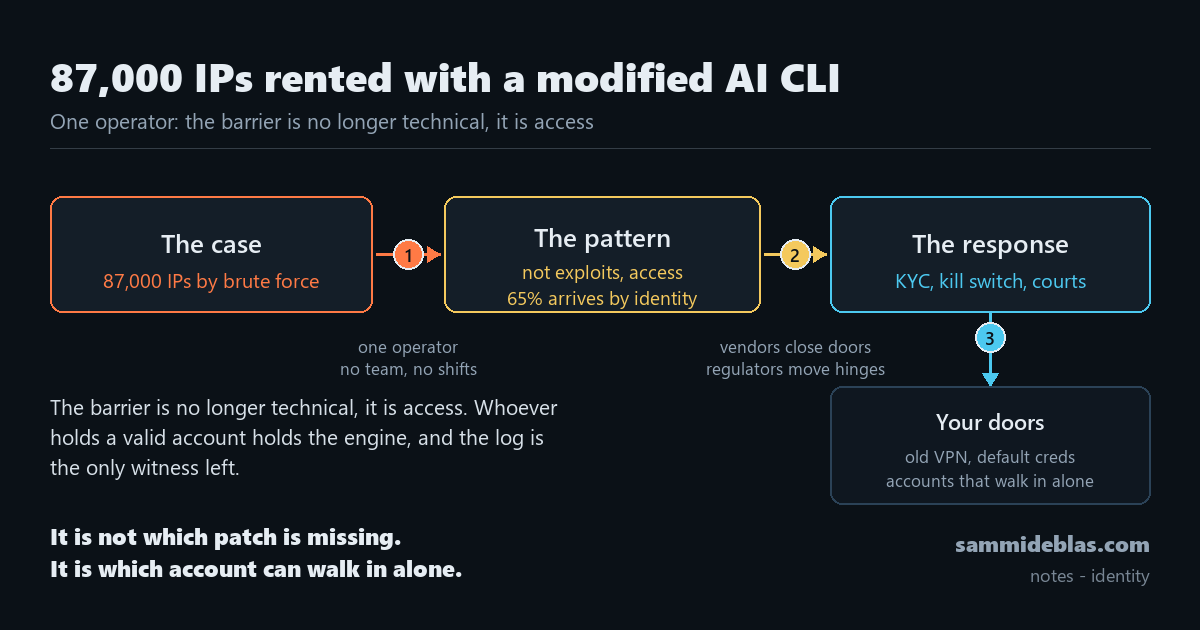
Un atacante comprometió más de 87.000 direcciones IP por fuerza bruta contra dispositivos con PPTP y L2TP, dos protocolos de VPN antiguos que siguen vivos en muchas redes.
Las credenciales que probaba eran del tipo “admin123”, que son el usuario y la contraseña que vienen de fábrica y que casi nadie cambia.
Con esas IPs alquiladas como proxies ingresó 202.000 dólares desde 2024, según el relato del caso (Fuente: escudodigital.com, cybernews).
Automatizó toda la operativa con una versión modificada de Claude Code, la interfaz de línea de comandos de Anthropic para programar con un modelo.
Es decir, cogió una herramienta pensada para que un desarrollador escriba código más rápido y la convirtió en el motor de un negocio de proxies.
Un operador individual sosteniendo lo que antes exigía un equipo con turnos.
El patrón
La semana trae más piezas del mismo tipo.
Mandiant publicó su informe AI Risk and Resilience 2026 y describe el salto de experimentar con IA a usarla en operaciones reales, con la inyección de prompts como vector principal en despliegues propios (Fuentes: cloud.google.com).
Unit 42 y Mandiant insisten en la misma idea y añaden un dato que ordena todo lo demás: el 65 % del acceso inicial ya llega por identidad y el ciclo se cierra en minutos (Fuente: unit42.paloaltonetworks.com).
La forma común es esta, el atacante no rompe la criptografía ni busca un fallo exótico porque entra con una credencial que ya existía y automatiza el resto.
En el caso del proxy la credencial era “admin123”. En los demás suele ser un token, una sesión o una cuenta de servicio.
El “shadow AI” y la ausencia de inventario son los huecos dominantes que señala Mandiant y encajan con lo anterior.
El otro lado
La misma semana muestra el movimiento inverso, el agente como herramienta del atacante y como objeto del ataque.
Hacktron usó Claude Opus 5 para construir un exploit funcional, un heap overflow en libheif, y lo encadenó con un fallo de SSO en el foro de OpenAI hasta llegar a cuentas de empleados y repositorios internos, con 6.500 dólares de recompensa (Fuente: securityweek.com).
¿Os acordáis? Hablé de esto en la anterior publicación
Anthropic denunció campañas de destilación ilícita contra Claude desde siete laboratorios en China y la de Alibaba llegó a casi 3 millones de intercambios diarios desde 3.500 cuentas fraudulentas (Fuente: anthropic.com).
Destilar es entrenar un modelo propio con las respuestas de otro…esto ya se sabe de hace tiempo…no se toca la infraestructura del proveedor, sino que se extrae su capacidad por la puerta de la API.
Esto me hace pensar que la barrera de entrada ya no es técnica sino de permisos o suscripciones y quien tiene una cuenta válida tiene el motor.
Es consecuencia que esto acabe con KYC
Lo que hará que te devanes los sesos es ¿Si supuestamente tienen nuestros datos, por qué se denuncia esto como algo malo pero no cortan la API a los destiladores?
La respuesta del fabricante
OpenAI clasificó GPT-6 Astra como nivel “Crítico” en ciberseguridad, con un 100 % en ExploitBench y capacidad de hallar y desarrollar zero-days y ya bloquea peticiones de prueba de concepto (Fuente: thehackernews.com, openai.com).
Microsoft abrió comentarios públicos a un código de conducta para sus futuros modelos, con tres exigencias:
- Aceptar corrección humana y apagado
- Explicar sus decisiones
- Negar cualquier personería legal
(Fuente:marketingprofs.com)
Newsom firmó una orden ejecutiva para acelerar la supervisión independiente y estudiar un “kill switch” obligatorio en modelos frontera, adelantando el registro estatal de auditores de diciembre de 2028 a diciembre de 2027 (Fuente: politico.com, gov.ca.gov).
Y en los tribunales, cuatro suscriptores de pago demandan a Anthropic, OpenAI, Google DeepMind y SpaceXAI por supuestamente coordinar una desaceleración del desarrollo de IA, apoyándose en el ensayo de Amodei del 12 de septiembre y en el respaldo público de Altman, Musk y Hassabis ese mismo día (Fuente: cnn.com, opb.org, abcnews.com).
Mi lectura es que el fabricante intenta poner puertas mientras el regulador discute dónde van las bisagras.
Ah, se me olvidaba otra de mis conclusiones…Nos toman el pelo.
Qué mirar
-
Audita tus VPN. Busca PPTP y L2TP en el inventario y apaga lo que no tenga dueño.
-
Recorta permisos de identidad. Si el 65 % del acceso inicial llega por identidad, la pregunta no es qué parche falta sino qué cuenta puede llegar sola hasta producción.
-
Separa el agente del dato. Un agente con acceso a la API y a la red interna es las dos cosas a la vez o usa tu propia infraestructura.
Cómo lo probaría en mi laboratorio
Montaría un contenedor con un servicio VPN antiguo a propósito y lanzaría un escaneo de credenciales por defecto contra él sin salir de mi red.
Quiero ver que deja en el log y cuánto tarda en aparecer la primera traza útil.
Después repetiría la prueba con un agente local pequeño que genere las combinaciones para medir si el ritmo cambia y si el log lo distingue de un escaneo normal.
Si el log no separa las dos cosas la conclusión es que mi detección depende de la suerte y no de una regla, esto me produce malestar sinceramente.
Cierre
El atacante de esta semana no era un equipo, era una persona con una CLI modificada y una lista de contraseñas por defecto.
Lo que decide si eso te toca no es la sofisticación del ataque, es cuántas puertas de tu red siguen abiertas con la llave de fábrica.